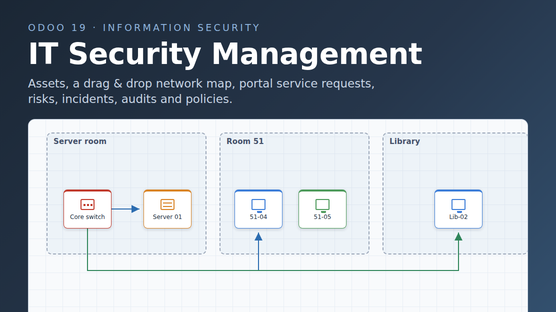
IT Security Management
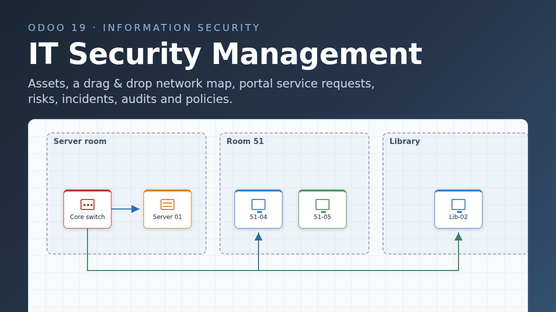
Знайте, чим ви володієте, де воно розташоване, до чого під’єднане і що з ним може піти не так: активи в дереві категорій, мапа мережі з перетягуванням, яка показує кожен актив власною піктограмою, заявки на обслуговування через портал, ризики, інциденти, аудити та політики — в одному застосунку.
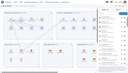
Мапа мережі
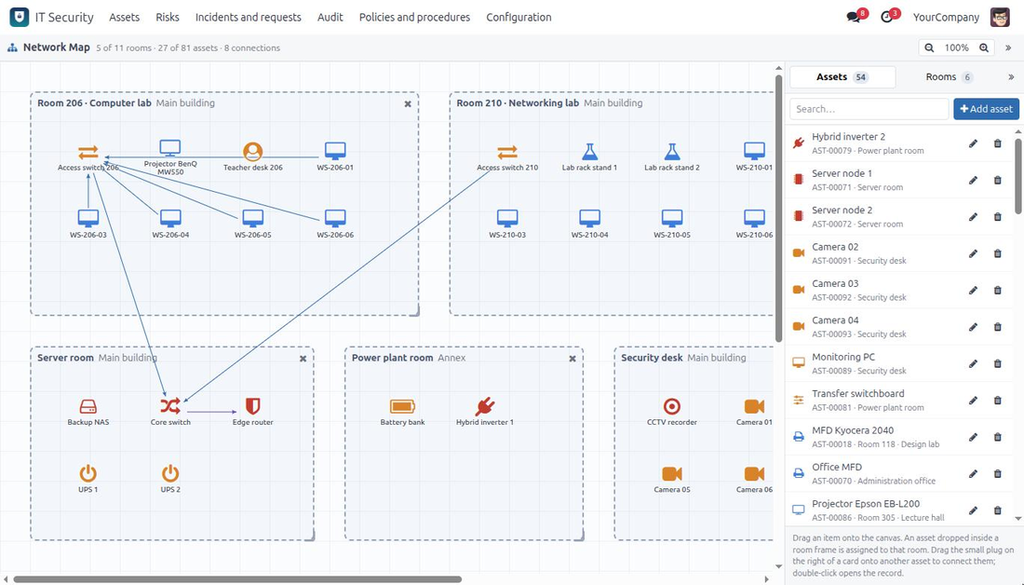
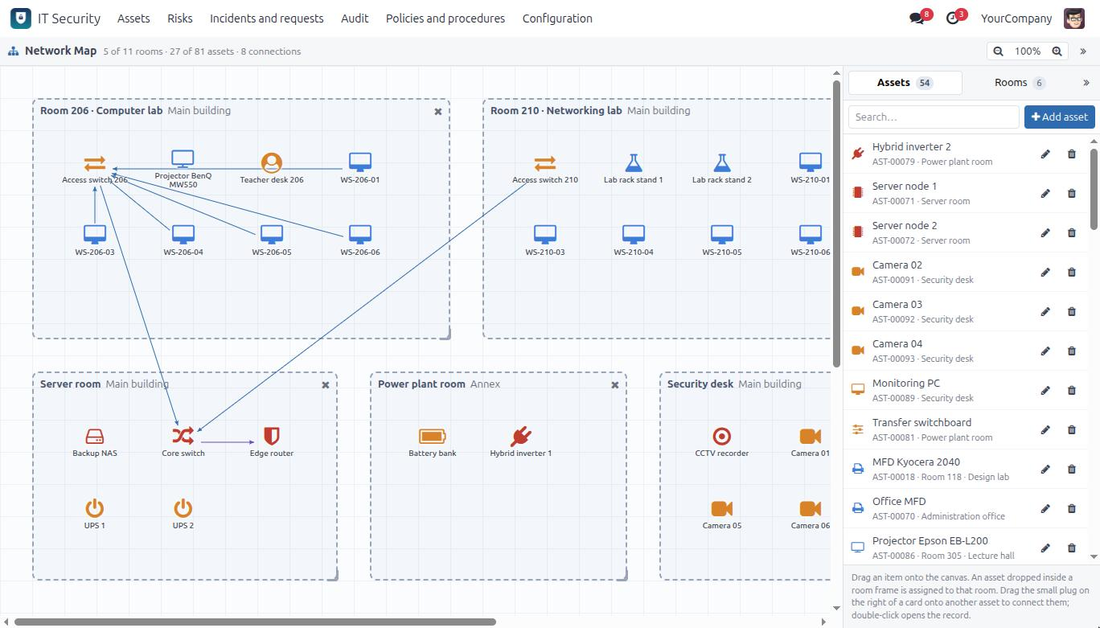
Полотно всього об’єкта. Перетягніть приміщення з бічної панелі — і воно стане рамкою, яку можна пересувати та змінювати в розмірі; перетягніть у цю рамку обладнання — і воно буде закріплене за приміщенням. Потягніть маленький штекер збоку картки на іншу картку, щоб намалювати з’єднання між ними. Усе, що ви розмістили, зникає з бічного списку й повертається туди, щойно ви приберете його з мапи.
- Кожен актив зображено піктограмою його категорії та назвою — і більше нічим: жодної рамки навколо, яка захаращувала б план поверху. Сонячна панель, акумулятор, камера й комутатор більше не схожі одне на одного. Категорії без власної піктограми використовують піктограму типу активу.
- Колір показує, наскільки критичним є актив, — або те, що потрібно саме вам: будь-якому активу можна задати власний колір на мапі, а щойно ви його приберете, знову діятиме палітра критичності.
- Приміщення не можуть накладатися: рамка, яку відпустили на зайнятому місці, стає в найближчу вільну позицію.
- Полотно розширюється саме і прокручується, коли ви тягнете елемент до його краю.
- З’єднання — це тонкі лінії з маленькими стрілками: навіть на об’єкті із сотнею зв’язків обладнання залишається читабельним.
- Двічі клацніть будь-яку картку, щоб відкрити запис у діалоговому вікні — повну форму, а не її копію.
- Лише для читання для всіх, чия роль нижча за Analyst: мапа відкривається, але нічого не рухається.
Заявки на обслуговування — з порталу
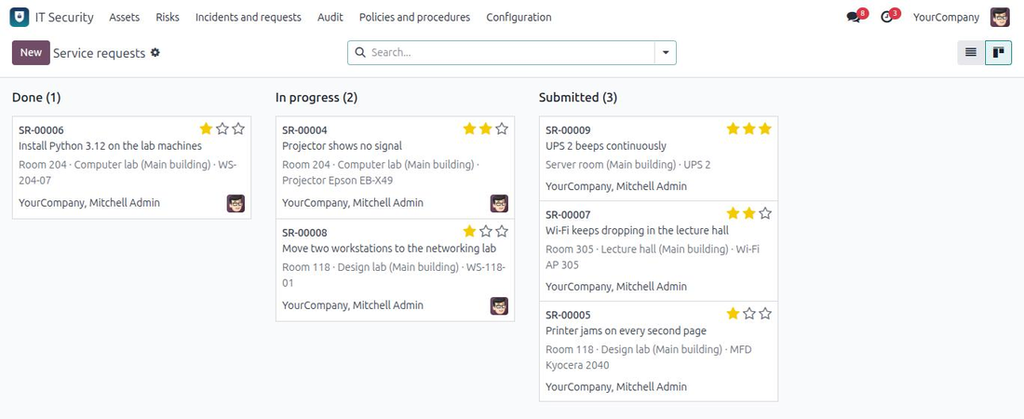
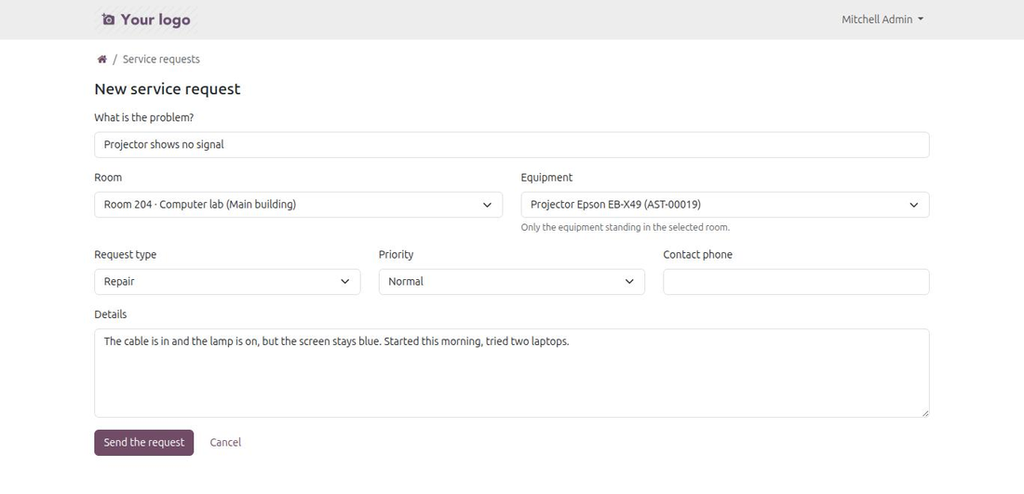
Ті, хто користується обладнанням, рідко самі його ремонтують. Вони відкривають /my/service-requests, обирають своє приміщення, обирають техніку, що в ньому стоїть, описують проблему й надсилають заявку. ІТ-команда отримує сповіщення в чаттері, а заявник стежить за заявкою на порталі й отримує електронний лист за кожної зміни статусу.
- Користувачі порталу та внутрішні співробітники працюють з однією й тією самою сторінкою — доступ до бекенду не потрібен.
- Список обладнання звужується до обраного приміщення, а сервер перевіряє це ще раз під час надсилання.
- Вісім типів заявок: ремонт, планове обслуговування, встановлення, переміщення, програмне забезпечення, мережа, витратні матеріали, інше.
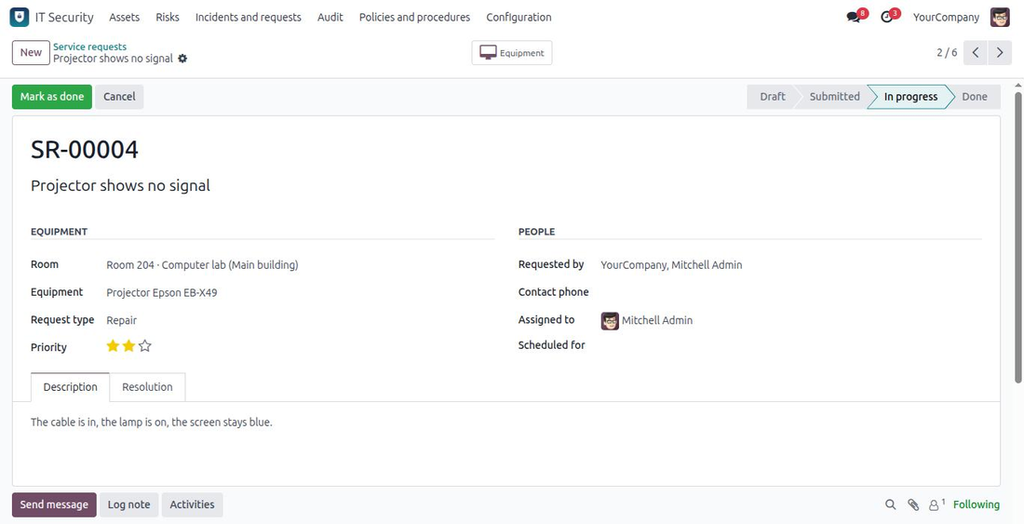
- Чернетка → Подано → У роботі → Виконано, з виконавцем і описом вирішення.
- Заявку, яка виявилася інцидентом безпеки, можна пов’язати з відповідним інцидентом.
- Кожен бачить власні заявки; ІТ-команда бачить усі.
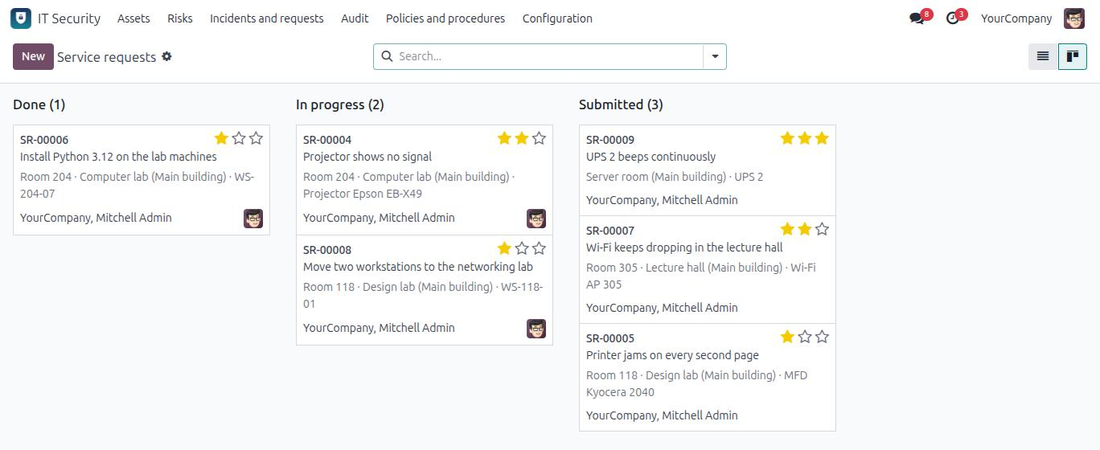
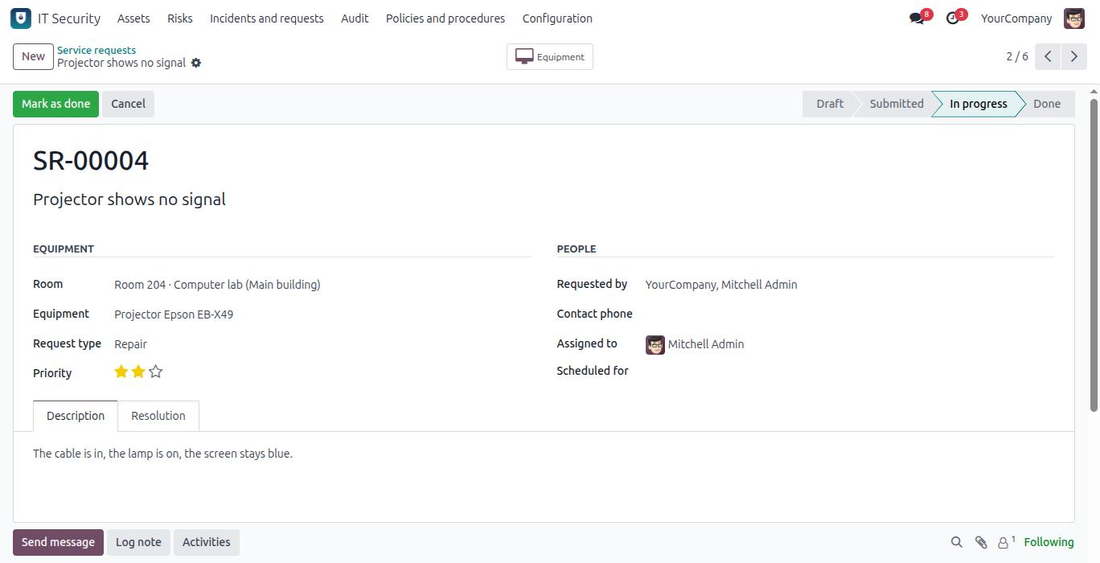
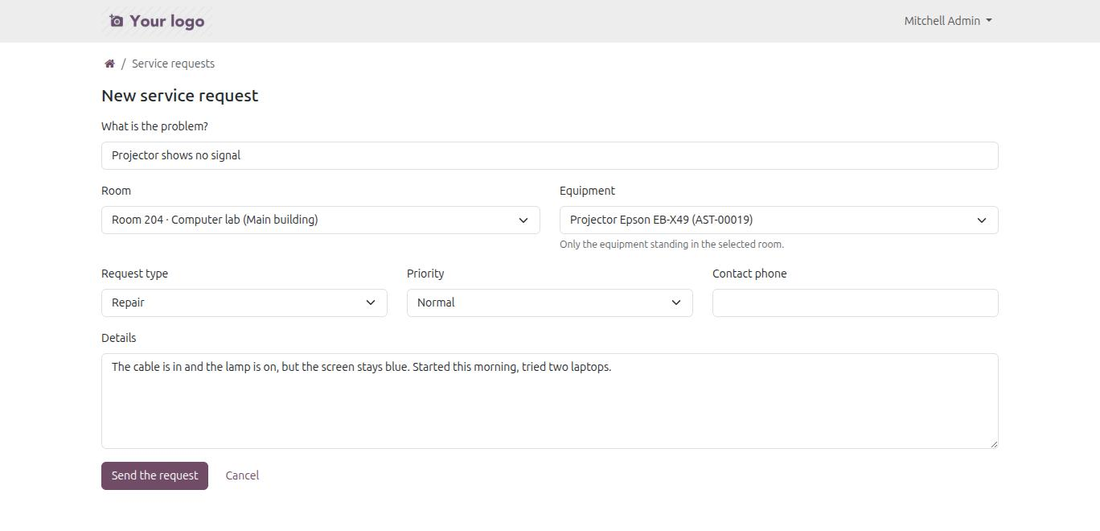
Форма заявки звужує список обладнання до приміщення, яке обрав користувач.
Реєстр активів
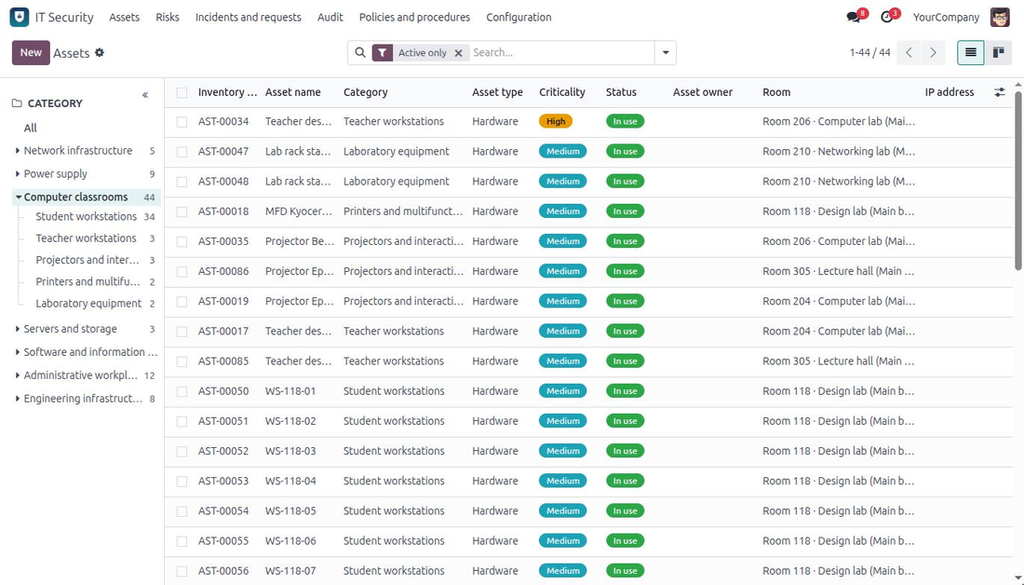
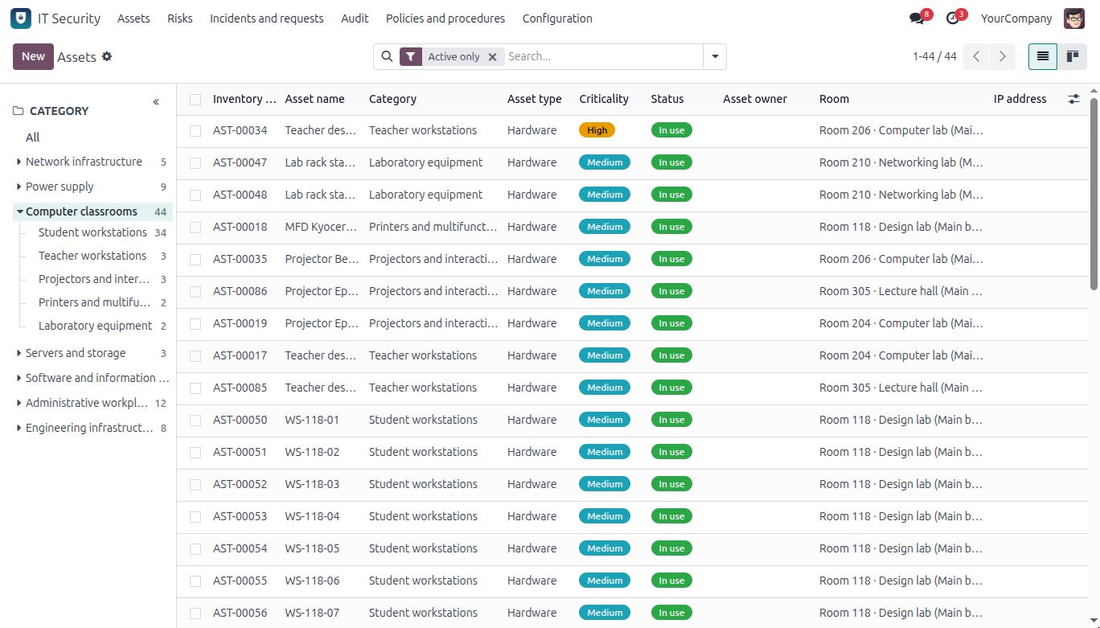
Один запис на кожну річ, яку варто захищати, хай якого вона типу: апаратне й програмне забезпечення, дані, мережеве обладнання, сервіси, люди, приміщення. Кожен запис містить критичність і конфіденційність активу, його власника та відповідального за зберігання, місце розташування, вартість і рівень захищеності.
- Життєвий цикл: активний, на обслуговуванні, виведений з експлуатації, утилізований.
- Технічні дані: IP, MAC, ім’я хоста, ОС, серійний номер, дата останнього оновлення.
- Стан захисту: резервне копіювання та його періодичність, антивірус, шифрування.
- Ліцензії з термінами дії та кількістю робочих місць.
- Дати придбання, гарантії та аудиту, вартість придбання, поточна вартість, річні витрати на обслуговування.
- Батьківські та дочірні активи, пов’язані ризики й інциденти, мережеві з’єднання.
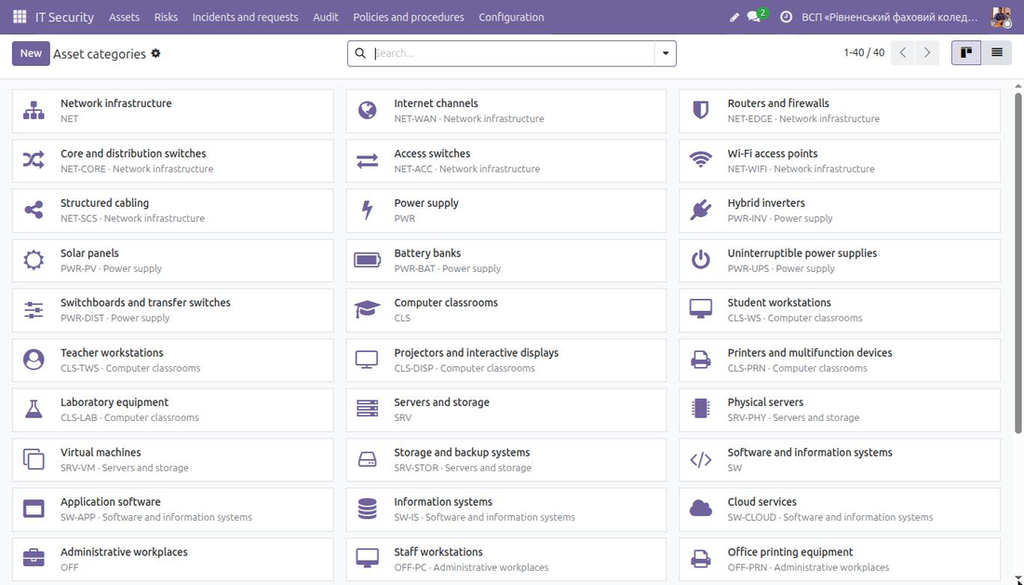
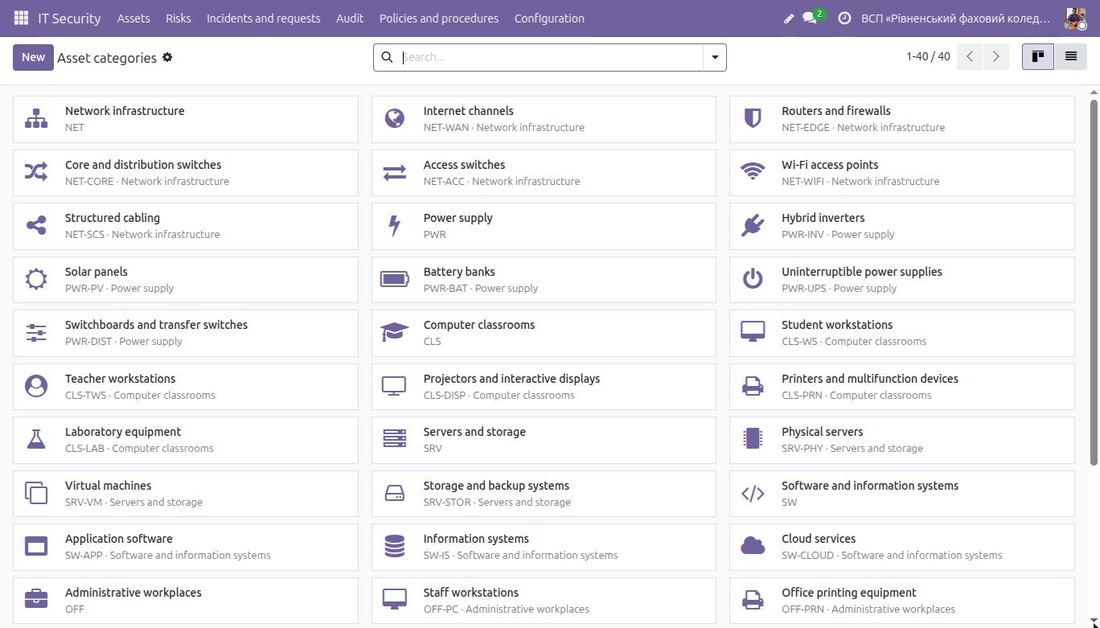
- Категорії утворюють дерево, і панель ліворуч від списку дає змогу рухатися ним: оберіть «Power supply», щоб побачити одразу інвертори, панелі й акумулятори — або лише одну гілку.
- Колір на мапі для кожного активу — на випадок, коли на мапі потрібно бачити не палітру критичності.
Структуровані довідники замість довільного тексту
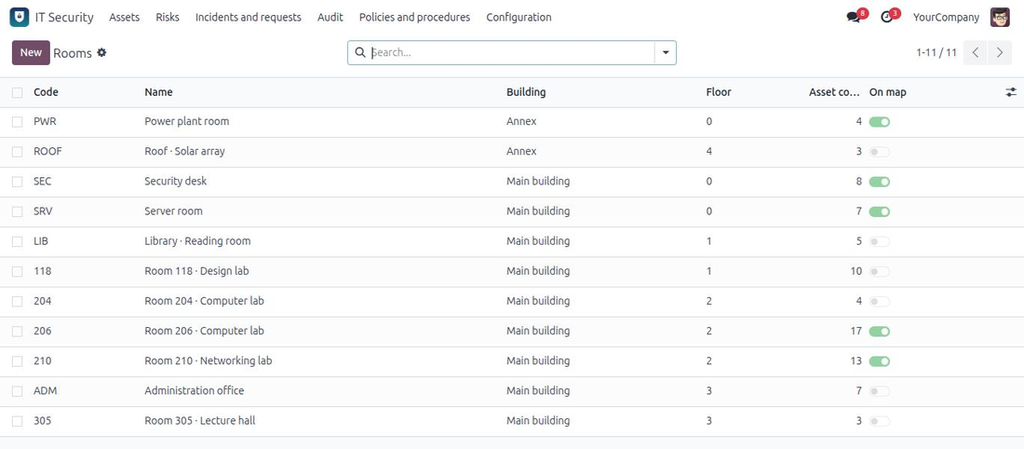
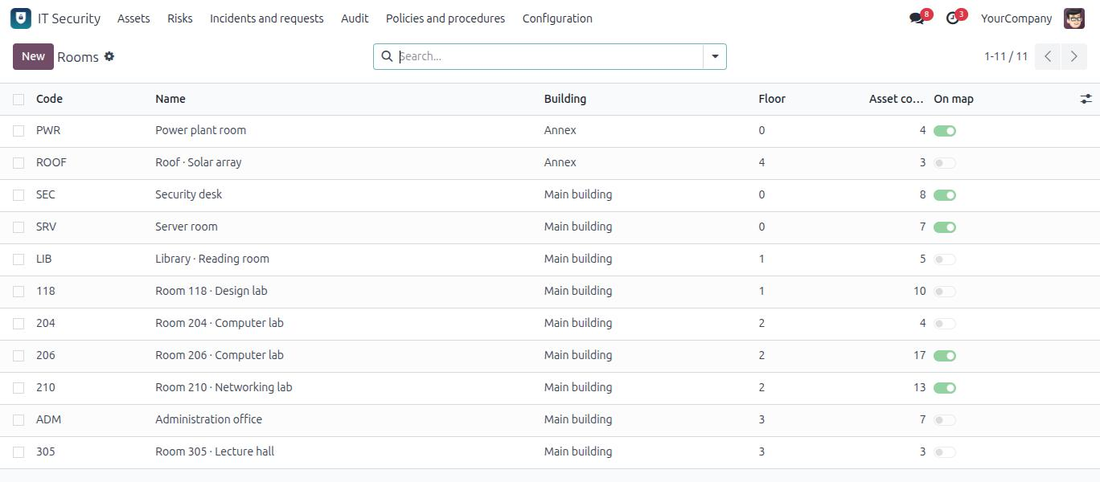
Категорії, приміщення, фізичні розташування, стійки, виробники та моделі обладнання — це записи. Мапа може намалювати лише те приміщення, яке існує як запис; сонячна панель отримає власну піктограму лише тоді, коли «сонячні панелі» — це категорія, а не слово в назві; а звіт зможе порахувати «Dell PowerEdge R740» лише тоді, коли це одне значення, а не шість варіантів написання.
- Категорія — дерево з піктограмою, якою її активи позначаються на мапі мережі. Постачається заповненим для організації з кількома інтернет-провайдерами, власним резервним живленням і великою кількістю комп’ютерних класів: мережа (аплінки, маршрутизатори, комутатори ядра та доступу, Wi-Fi, кабельна система), живлення (гібридні інвертори, сонячні панелі, акумулятори, ДБЖ, розподільні щити), комп’ютерні класи, сервери та сховища, програмне забезпечення й інформаційні системи, офісні робочі місця, приміщення та відеоспостереження (камери, реєстратори, архів, пост моніторингу).
- Приміщення — назва, код, будівля, поверх; рамка на мапі мережі.
- Фізичне розташування і стійка — обидва належать до приміщення, і форма активу пропонує лише ті, що до нього належать.
- Виробник → модель — модель завжди належить своєму виробникові.
Ризики, інциденти, аудити, політики
Решта системи управління — у тому вигляді, якого очікують аудитори.
- Ризики — оцінювання за формулою «ймовірність × вплив», рівень ризику, стратегія та план обробки, власник, дата перегляду, зведені таблиці та графіки «з коробки».
- Інциденти — повний цикл реагування: від підтвердження через локалізацію, усунення та відновлення до закриття, з терміном реагування, що обчислюється за категорією.
- Аудити — багаторазові шаблони чеклістів, результати за кожним питанням, виявлені невідповідності та коригувальні дії.
- Політики — документи з версіями, датами погодження та перегляду.
- PDF-звіти щодо ризиків, інцидентів та аудитів.
Ролі
| Роль | Можливості |
|---|---|
| User | Переглядає реєстри та мапу мережі, повідомляє про інциденти й подає заявки на обслуговування. |
| Analyst | Веде активи, ризики, інциденти, аудити та політики, редагує мапу мережі. |
| Manager | Усе, зокрема видалення та довідники конфігурації. |
Для заявок на обслуговування додатково діє власне правило: їх бачить автор, бачить ІТ-команда — і більше ніхто. Користувачі порталу ніколи не отримують доступу до самого реєстру активів: у форму заявки передається лише звужений список назв приміщень та обладнання.
Корисно знати
- Odoo 20.0 Community та Enterprise. Залежить лише від hr, mail, project і portal.
- Постачається з українським перекладом; мова інтерфейсу — англійська.
- Жодних зовнішніх пакетів Python.
- Оновлення лише додають дані: дерево категорій з’являється як нові записи, а категорія, яку ви створили самі, зберігає піктограму, яку ви їй задали, — або піктограму типу активу, доки ви залишаєте поле порожнім.
Підтримка
Запитання, помилки та побажання щодо функцій: info@many2one.online
Технічні деталі
| Технічна назва | it_security_management |
|---|---|
| Версії Odoo | 20.0, 19.0, 18.0, 17.0 |
| Ліцензія | OPL-1 |
| Потрібні застосунки Odoo | base, hr, mail, portal, project |